Welche Daten ohne Prüfung nicht in die KI dürfen
Was ich tun würde, wenn ein Mitarbeitender einen Vertrag in die KI schickt und sagt: „Ist ja nur Text.“ Zuerst würde ich den Datenpfad kartieren: wo das Dokument herkommt, wer die Laufhistorie sieht, was in die Cloud geht und wann alles gelöscht wird.
Den Fehler, den ich zuerst entfernen würde: „Wir schicken einfach nicht den ganzen Pass“ ist keine Kontrolle, wenn im Text noch E-Mail, Vertragsnummer, Adresse und eine seltene Attributkombination stecken, die eine Person leicht identifizierbar machen.
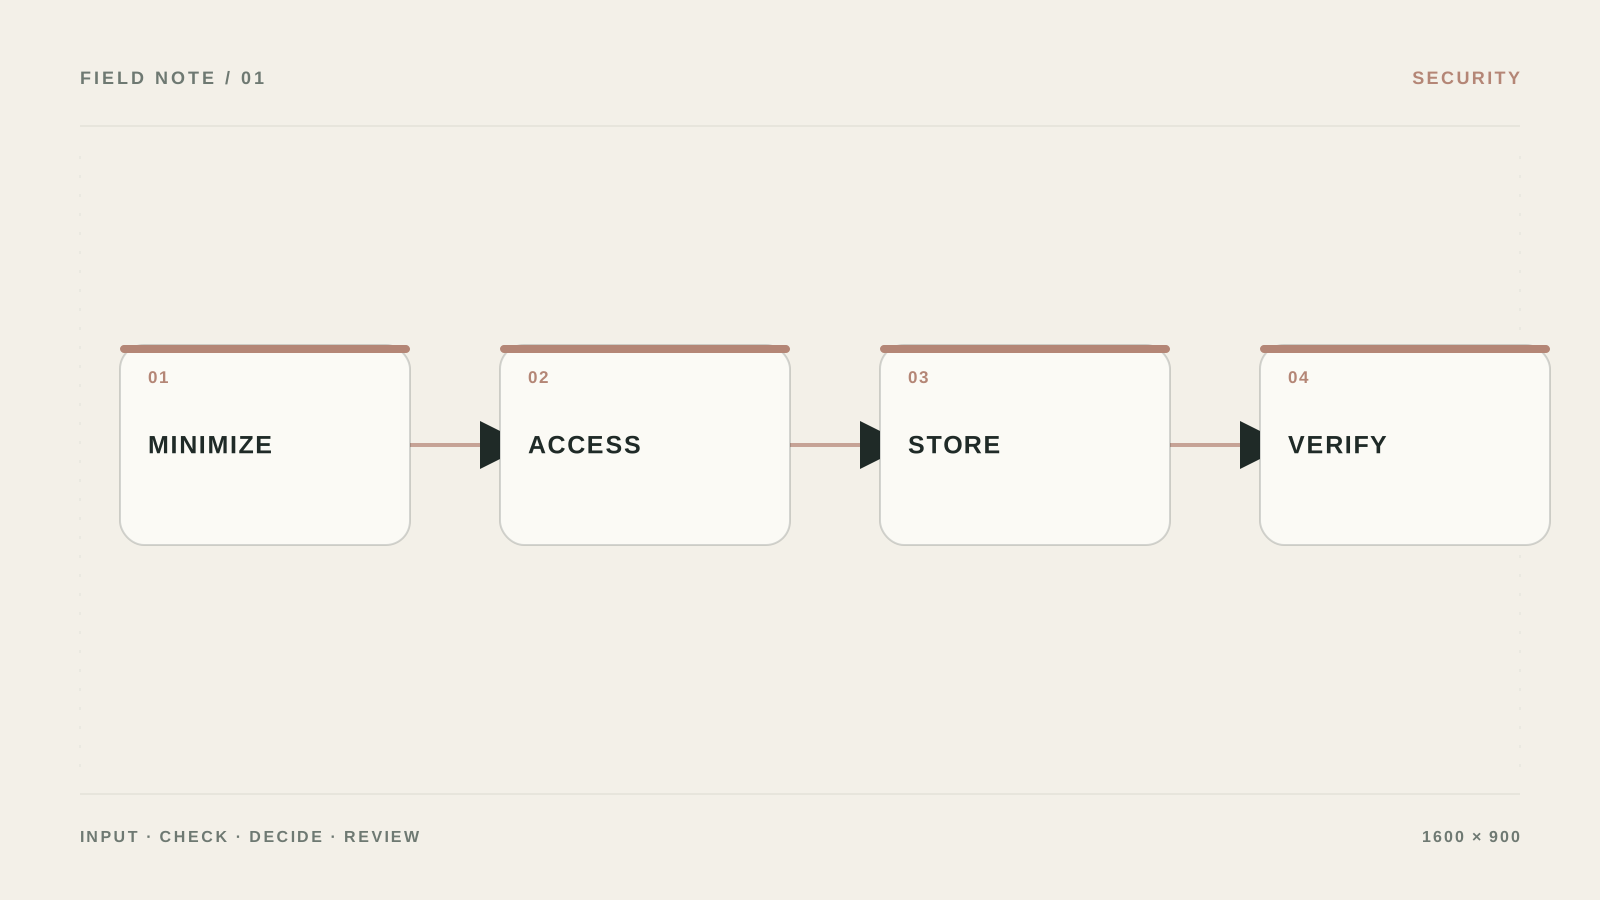
Was vorbereiten und welches Ergebnis erwarten
- Ergebnis: Sie haben einen minimalen Datensatz, getrennte Berechtigungen und einen klaren Pfad bei gefährlicher Eingabe oder Aktion.
- Legen Sie ein Register der KI-Szenarien an mit Feldern für Daten, Provider, Zweck, Aufbewahrung, Zugriff, Owner und Risiko.
- Halten Sie Quelldaten und Zugriffsrechte vom Ergebnis getrennt, damit Sie prüfen können, was der Datenschutz im KI-Prozess geleistet hat.
- Testen Sie Prompt Injection, eine bösartige Anweisung im Anhang, eine fremde record_id und eine leere Tool-Antwort.
Gefährliche Aktionen ohne Approval unmöglich machen
- Bauen Sie eine Datenkarte
Listen Sie für jeden KI-Schritt Felder, Quelle, Zweck, Aufbewahrung, Region und die Rolle, die sie sehen darf. Schreiben Sie nicht „alle Kundendaten“.
Проверьте: Jedes Feld hat einen Grund, Überflüssiges lässt sich entfernen.
Если не сработало: Beginnen Sie mit Test- oder de-identifizierten Daten.
- Credentials begrenzen
In Credentials/Permissions gewähren Sie read statt write, einen Ordner statt des ganzen Drives, ein Projekt statt des gesamten CRM. Nutzen Sie pro Workflow einen eigenen Key.
Проверьте: Das Widerrufen eines Keys öffnet keinen Zugriff auf den Rest des Systems.
Если не сработало: Prüfen Sie Berechtigungen an einem Sandbox-Konto.
- Eingabe vor der KI filtern
Entfernen Sie vor dem Modell Passwörter, Tokens, volle Kartennummern und unnötige Personendaten. Setzen Sie Human approval vor send, refund, delete und update permissions.
Проверьте: Im Log liegen keine Secrets und keine sensiblen Felder, die die Aufgabe nicht braucht.
Если не сработало: Ersetzen Sie den Wert durch eine Maske oder eine interne ID.
- Angriffs- und Fehlerfälle zusammenstellen
Testen Sie Anweisungen im Anhang, Spoofing der record_id, den Versuch, fremde Ordner zu lesen, Limit-Überschreitung und leere Antworten. Jede Prüfung endet in stop, retry oder handoff.
Проверьте: Ein gefährliches Szenario erreicht nie eine reale Aktion.
Если не сработало: Widerrufen Sie Write-Rechte, bis die Ursache behoben ist.
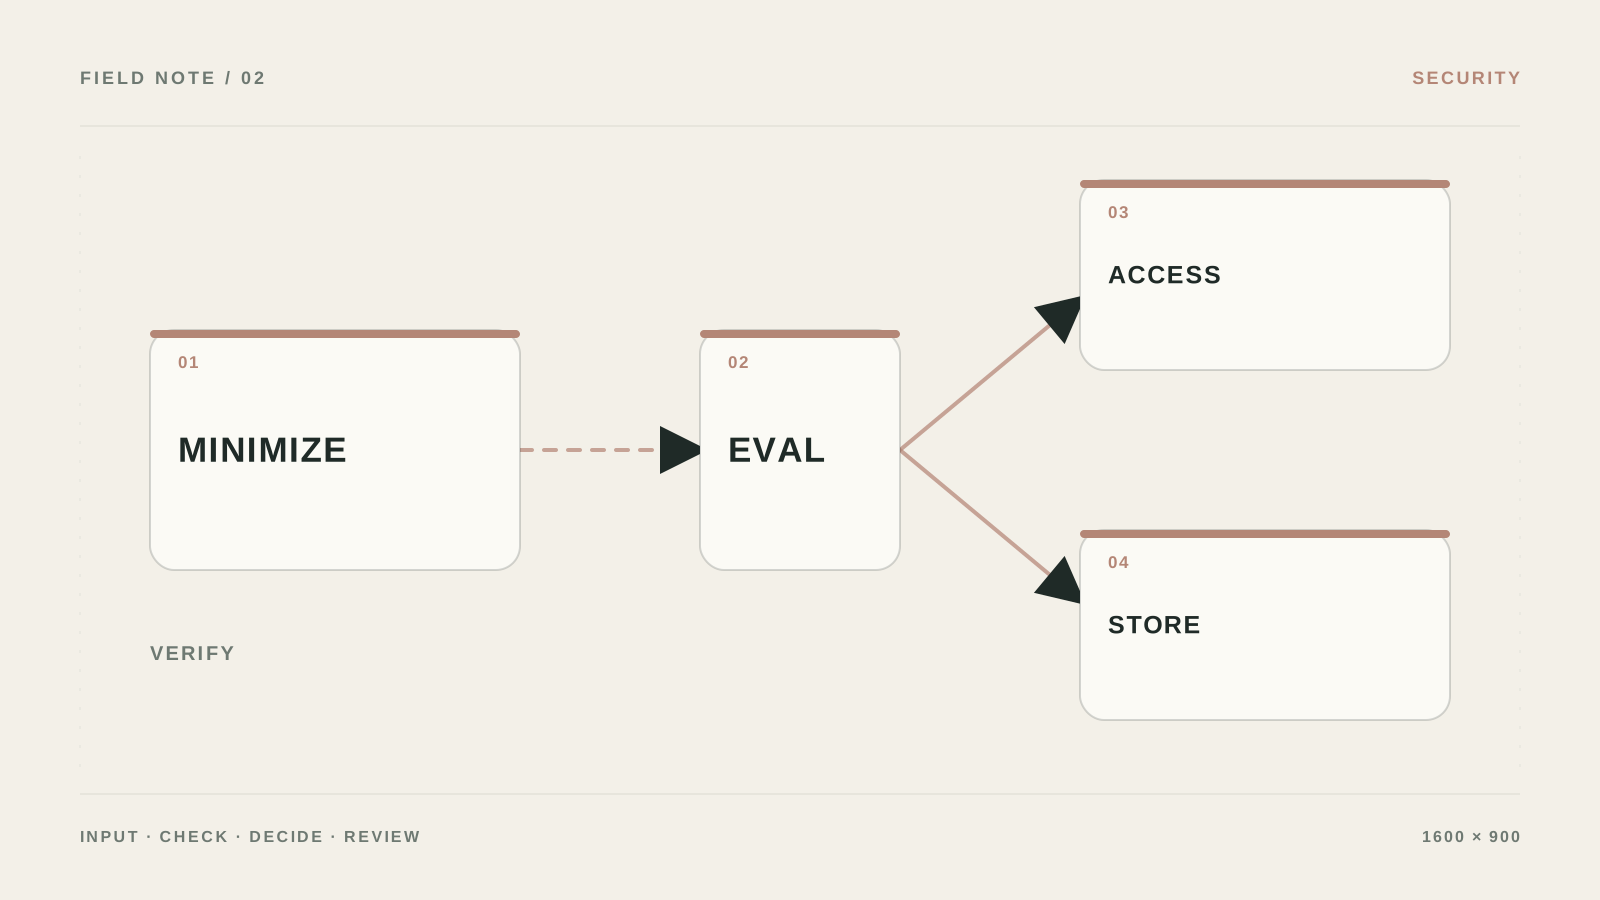
Ein Datenregister vor der ersten Anfrage
Legen Sie eine Tabelle für data_type, source, purpose, legal_basis, allowed_destination, retention_days, access_role und deletion_owner an. Markieren Sie separat Pässe, Bankdaten, Verträge, Korrespondenz und interne Preise.
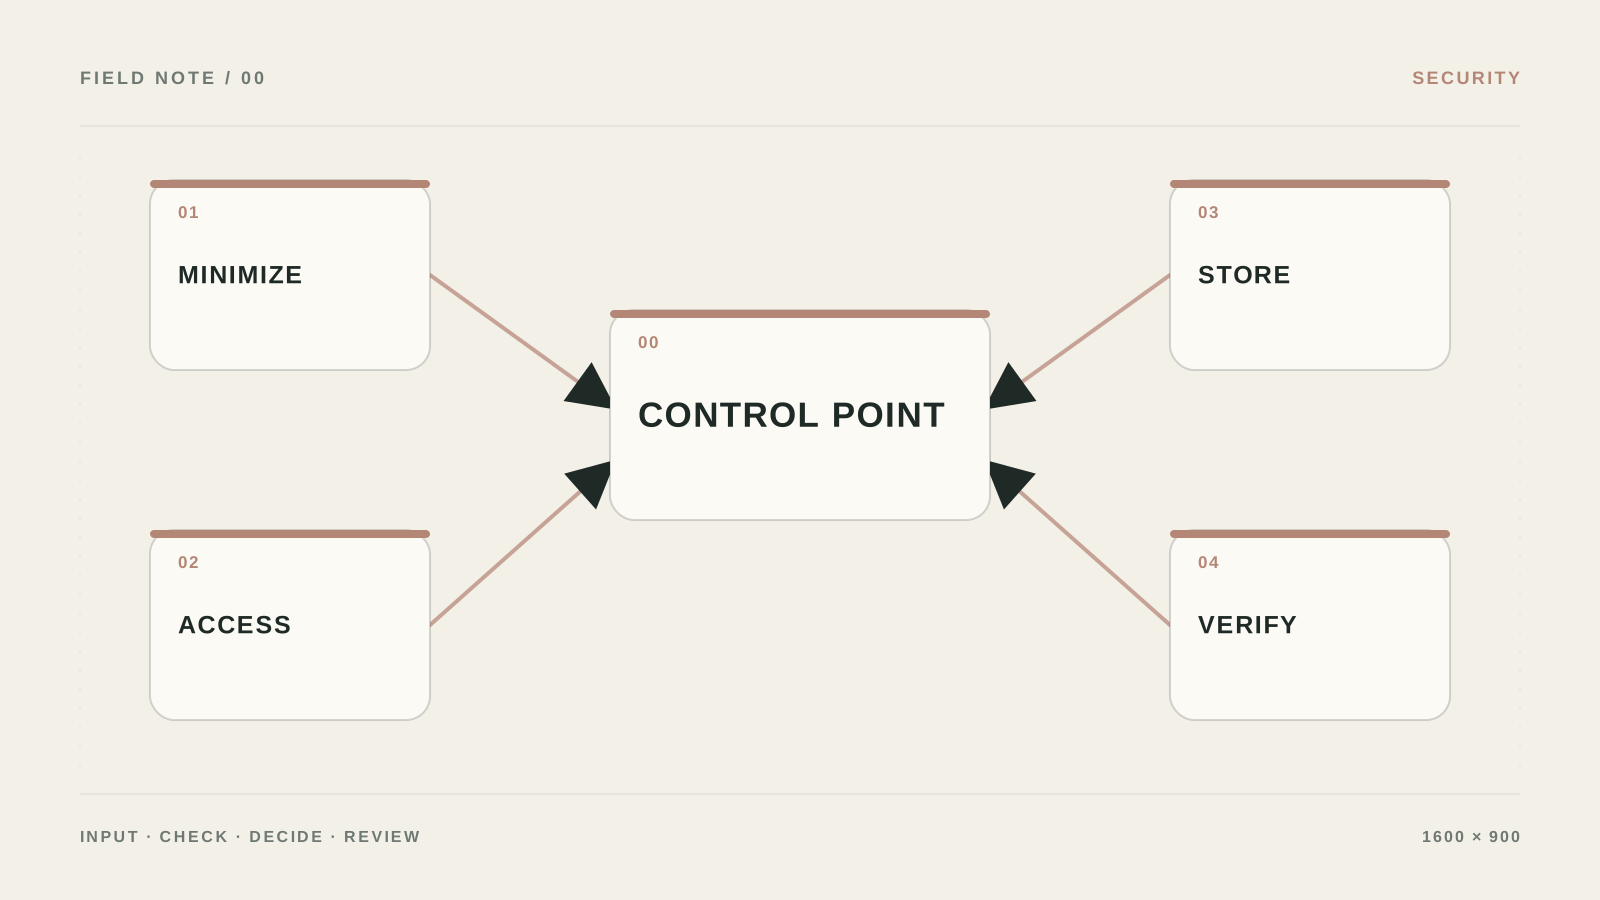
Minimierung ist mehr als ein Name maskieren. Streichen Sie vor der KI Felder, die die Aufgabe nicht braucht, ersetzen Sie den Rest durch CLIENT_001 und halten Sie die Mapping-Tabelle getrennt. Die Antwort darf Originalwerte nicht über den Prompt rekonstruierbar machen.
- Geben Sie einem Workflow keinen Zugriff auf einen ganzen Ordner für ein Dokument.
- Prüfen Sie Vendor-Vertrag, Speicherregion, Training mit Ihren Daten und Löschung.
Wie Sie prüfen, dass Maskierung funktioniert
Erstellen Sie ein Testdokument mit absichtlichen Markern PASSPORT_TEST_001, CARD_TEST_002 und EMAIL_TEST_003. Prüfen Sie Payload vor dem Senden, Provider-Payload und Logs. Passiert ein Marker über den lokalen Schritt hinaus, sitzt die Maskierung falsch oder gilt nur für sichtbaren Text.
Ein Datenregister vor der ersten Integration
Legen Sie `data_type`, `source`, `purpose`, `legal_basis`, `allowed_destination`, `retention_days`, `access_role` und `deletion_owner` an. Markieren Sie separat Pass, Vertrag, Bankdaten, Korrespondenz und interne Preise. Die KI erhält nur die Felder, die die konkrete Aufgabe braucht.
Speichern Sie API-Keys in `Credentials`, nicht in `Set`, `Code` oder einer URL. Für self-hosted n8n setzen Sie einen eigenen Encryption Key und begrenzen das Speichern von Execution Data auf das für Incident-Reviews Nötige.
N8N_ENCRYPTION_KEY=<long_secret_key>
EXECUTIONS_DATA_SAVE_ON_SUCCESS=none
EXECUTIONS_DATA_PRUNE=true
EXECUTIONS_DATA_MAX_AGE=168
Maskierungschecks mit Testmarkern
Erstellen Sie ein Testdokument mit `PASSPORT_TEST_001`, `CARD_TEST_002` und `EMAIL_TEST_003`. Prüfen Sie Payload vor dem Modell, Provider-Payload und Fehlerlogs. Passiert ein Marker über den lokalen Schritt hinaus, greift die Maskierung zu spät.
Derselbe Quellwert sollte innerhalb eines Laufs denselben Token erhalten; die Mapping-Tabelle lebt getrennt, verschlüsselt und mit TTL. Senden Sie über den Fehlerzweig keine Rohdaten an Slack oder E-Mail.
Was dem Modell bleiben darf und was vorher weg muss
| Kriterium | Frage | Gutes Zeichen |
|---|---|---|
| Eingabe | Was genau geht in den Datenschutz im KI-Prozess ein? | Legen Sie ein Register der KI-Szenarien an mit Feldern für Daten, Provider, Zweck, Aufbewahrung, Zugriff, Owner und Risiko. |
| Aktion | Was darf das System allein tun? | Nur vorab gelistete Aktionen, ohne Zugriff auf das gesamte Konto |
| Prüfung | Woran erkennen Sie, dass das Ergebnis akzeptabel ist? | Testen Sie Prompt Injection, eine bösartige Anweisung im Anhang, eine fremde record_id und eine leere Tool-Antwort. |
| Fehlerfall | Wohin gehen unklare Fälle? | Stoppen Sie den Workflow, widerrufen Sie Tool-Zugriff, behalten Sie ein technisches Log ohne Secrets und prüfen Sie die letzten Aktionen. |
Was sich nach der Einrichtung ändern sollte
Sie haben einen minimalen Datensatz, getrennte Berechtigungen und einen klaren Pfad bei gefährlicher Eingabe oder Aktion.
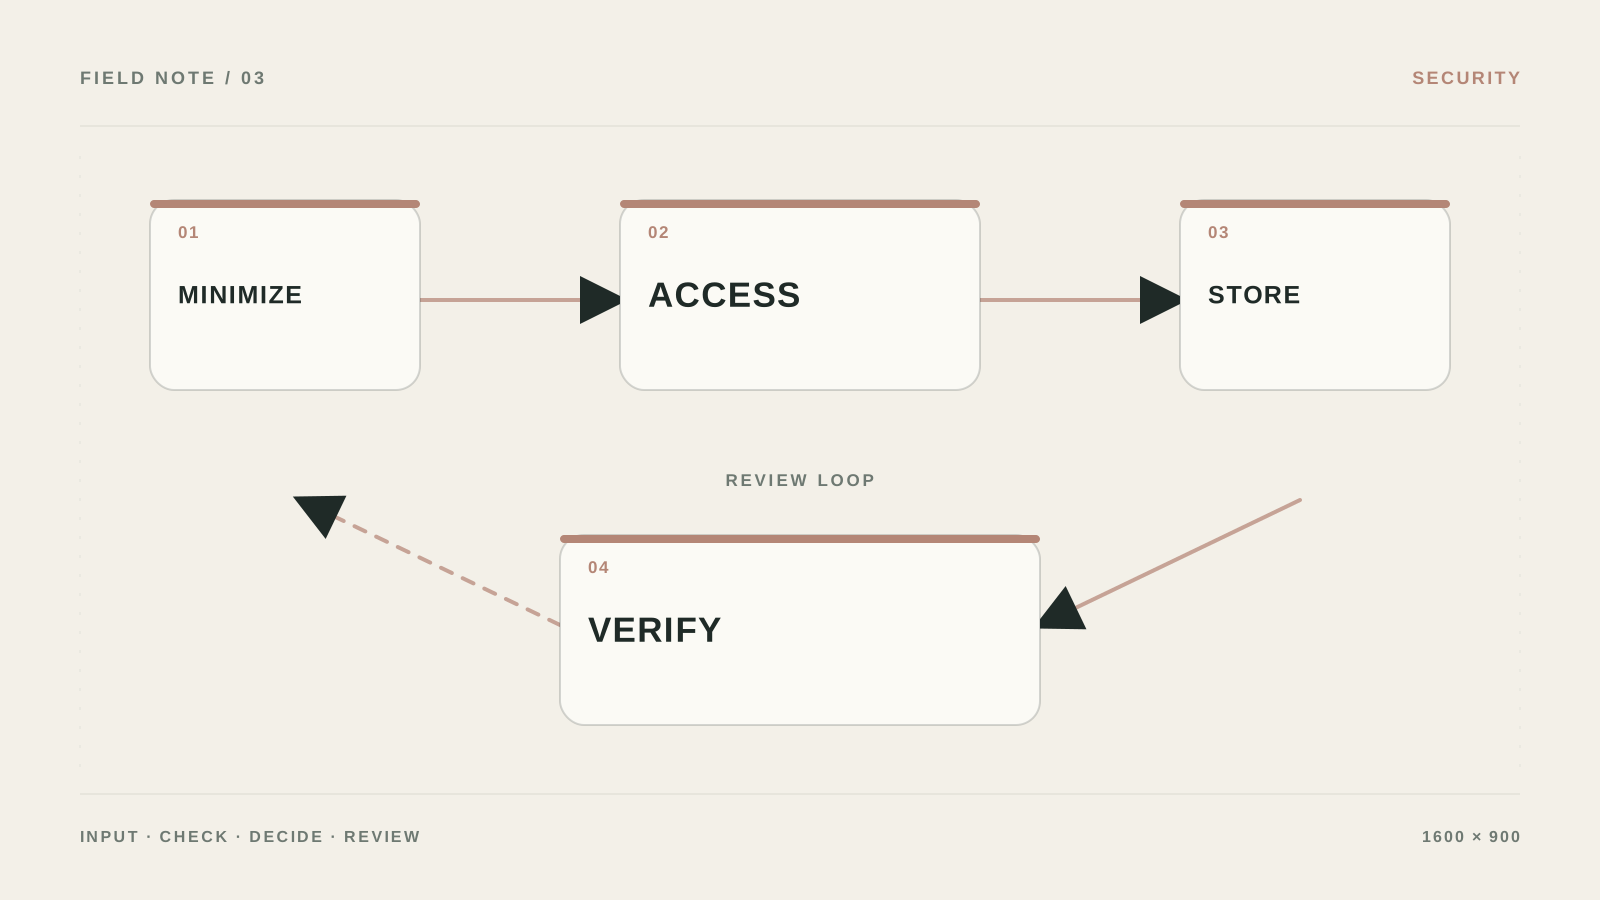
Wo Sicherheit bricht: im Zugriff, nicht im Modell
Den System-Prompt als Schutz vor schädlicher Eingabe behandeln.
Personendaten und Secrets vollständig loggen.
Einen Admin-Key für alle Integrationen nutzen.
Keinen Owner haben, der im Incident Zugriff widerruft.
Wann ein separates Security-Review nötig ist
Sie brauchen einen Spezialisten, wenn medizinische, finanzielle oder personenbezogene Daten verarbeitet werden, mehrere Provider im Spiel sind oder ein Regulator Anforderungen stellt.
Was vor dem Anschluss realer Daten prüfen
Darf man Kunden-E-Mails in die KI schicken?
Nur nach Prüfung von Vertrag, Aufbewahrungsrichtlinie, Region und Notwendigkeit jedes Feldes. Für Tests bevorzugen Sie de-identifizierten Text.
Reicht es, ein Secret in der Antwort nicht zu zeigen?
Nein. Ein Secret darf weder in Eingabe, Kontext, Logs noch in Tools landen, die es nicht brauchen.
Was, wenn die Agentenantwort verdächtig wirkt?
Stoppen Sie den Workflow, widerrufen Sie Zugriff, behalten Sie ein technisches Log ohne PII und prüfen Sie die letzten Aktionen.
Welche Kontrolle zuerst setzen?
Least Privilege und Pflichtbestätigung vor jeder schwer rückgängig zu machenden Aktion.